IP publik, NAT, dan port forwarding: kapan Anda membutuhkannya?
Internet lancar dipakai, tetapi server di rumah tidak bisa dibuka dari luar? Kenali perbedaan IP privat, IP publik, NAT, dan port forwarding sebelum mengubah pengaturan router.
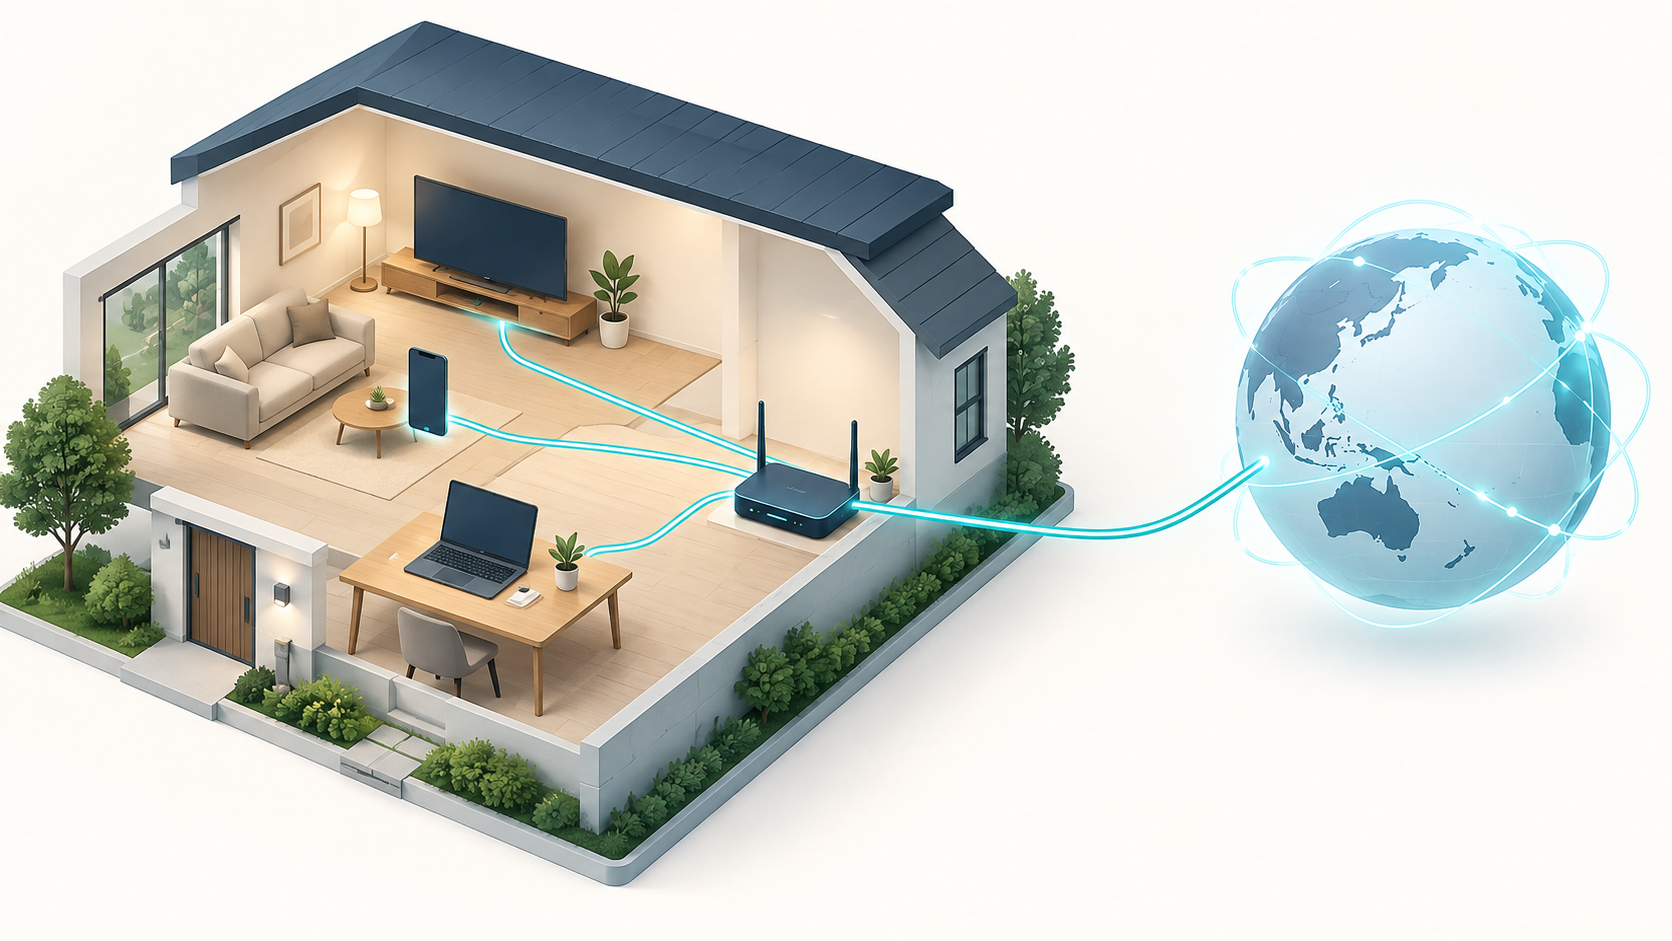
Anda bisa membuka website, mengikuti rapat daring, dan menonton video tanpa masalah. Namun, ketika ingin membuka aplikasi yang berada di komputer kantor dari rumah, sambungannya gagal. Padahal internet kantor tetap berjalan. Situasi ini sering membuat orang mencari pengaturan port forwarding, lalu mencoba berbagai angka di router tanpa tahu bagian mana yang sebenarnya perlu diperiksa.
Sebelum mengubah pengaturan, tentukan dulu kebutuhannya: Anda ingin memakai layanan di internet, atau menerima sambungan dari luar ke perangkat sendiri? Perbedaan arah sambungan ini membantu menjelaskan mengapa internet bisa dipakai dengan lancar, sementara akses ke server lokal belum tentu tersedia.
IP privat dipakai di dalam, IP publik dikenali di internet
Di jaringan rumah atau kantor, perangkat biasanya memakai alamat IP privat. Contohnya, laptop mendapat 192.168.10.15 dan server mendapat 192.168.10.20. Alamat ini berlaku dalam jaringan lokal atau LAN. Rumah lain boleh menggunakan angka yang sama karena jaringan lokalnya terpisah.
- 10.0.0.0 sampai 10.255.255.255 adalah rentang IP privat.
- 172.16.0.0 sampai 172.31.255.255 juga privat; tidak semua alamat berawalan 172 termasuk di dalamnya.
- 192.168.0.0 sampai 192.168.255.255 adalah rentang privat yang sering dijumpai pada router rumah.
IP publik digunakan untuk pengalamatan yang dapat dirutekan melalui internet. IP privat tidak bisa dijadikan alamat tujuan langsung dari internet publik. Jadi, memberikan alamat 192.168.10.20 kepada rekan di luar kantor belum membuat server tersebut bisa diakses.
Rujukan: RFC 1918 tentang alamat IP privat
Publik dan statis adalah dua hal berbeda
Publik atau privat menjelaskan lingkup penggunaan alamat. Statis atau dinamis menjelaskan apakah alokasinya tetap atau dapat berubah. IP publik bisa dinamis. Sebaliknya, alamat privat server di LAN bisa dibuat tetap. Menetapkan IP laptop secara manual tidak mengubahnya menjadi IP publik.
Untuk layanan yang perlu dihubungi dari luar, perubahan IP juga perlu diperhatikan pada DNS, yaitu sistem yang menghubungkan nama domain dengan alamat tujuan. Dynamic DNS dapat membantu memperbarui alamat ketika IP berubah. Namun, nama domain saja tidak menyediakan jalan masuk melewati NAT atau firewall.
Istilah IP publik juga tidak otomatis berarti alamat khusus untuk satu pelanggan, paket internet dedicated, atau jaminan kecepatan tertentu. Detail alokasi dan layanan perlu dilihat pada penawaran penyedia internet.
Rujukan: Cloudflare tentang IP statis dan dinamis
NAT membantu banyak perangkat berbagi sambungan
Pada sambungan IPv4 rumahan yang umum, router menerjemahkan alamat privat menjadi alamat yang dipakai menuju internet. Proses ini disebut NAT. Bentuk yang memungkinkan banyak perangkat berbagi satu alamat dengan membedakan nomor port dikenal sebagai NAPT atau PAT.
Saat laptop membuka website, router mencatat pemetaan sambungannya. Balasan website dapat diarahkan kembali ke laptop yang meminta. Karena itu, browsing biasa tidak membutuhkan aturan port forwarding buatan Anda. NAT seperti ini umum dijumpai pada IPv4, tetapi bukan cara kerja wajib untuk setiap jaringan internet.
Sambungan baru yang datang dari luar berbeda dengan balasan tadi. Router membutuhkan aturan untuk menentukan layanan lokal mana yang dituju, dan firewall tetap harus mengizinkannya.
Rujukan: RFC 3022 tentang NAT dan penerjemahan port
CGNAT menambahkan penerjemahan di jaringan penyedia
Pada CGNAT, beberapa sambungan pelanggan berbagi alamat IPv4 publik melalui perangkat penyedia internet. Rentang 100.64.0.0/10, yaitu 100.64.0.0 sampai 100.127.255.255, disediakan sebagai Shared Address Space untuk penggunaan seperti ini. Rentang tersebut berbeda dari tiga rentang privat RFC 1918 dan bukan alamat publik yang dapat diakses langsung.
Alamat WAN router dalam rentang itu merupakan petunjuk penggunaan ruang alamat bersama. Namun, jangan menetapkan kesimpulan hanya dari tangkapan layar satu perangkat. Susunan jaringan bisa berbeda, termasuk penggunaan router tambahan. Konfirmasikan kondisi sambungan kepada penyedia internet.
Rujukan: RFC 6598 tentang Shared Address Space
Port forwarding menentukan tujuan sambungan masuk
Port adalah nomor layanan, bukan lubang colokan kabel. Port forwarding mengarahkan sambungan masuk untuk protokol dan port tertentu ke IP serta port perangkat lokal. Alamat target LAN sebaiknya tetap, misalnya melalui reservasi DHCP, agar aturan tidak salah tujuan ketika alamat perangkat berubah.
Bayangkan sebuah layanan web HTTPS yang memang disiapkan untuk diakses dari luar. Alur konseptualnya seperti ini:
- Pengunjung membuka www.example.com, lalu DNS memberikan alamat sisi internet dalam ilustrasi ini: 203.0.113.10.
- Sambungan TCP menuju port 443 diterima router dan diteruskan ke layanan HTTPS pada 192.168.10.20:443.
- Layanan harus berjalan, jalur jaringan tersedia, dan firewall mengizinkan sambungan yang diperlukan.
203.0.113.10 adalah alamat khusus dokumentasi, bukan IP publik sungguhan yang bisa Anda pakai. www.example.com juga nama untuk contoh. Ilustrasi ini menjelaskan alurnya, bukan pengaturan yang tinggal disalin ke router.
Jika modem dan router tambahan sama-sama melakukan NAT, ada dua lapisan atau double NAT. Mengatur router yang paling dalam saja belum cukup. Pada CGNAT milik ISP, port forwarding di rumah juga tidak dapat membuat aturan pada perangkat ISP.
Rujukan: MikroTik tentang destination NAT dan batas akses melalui CGNAT
IPv6 punya jalur sendiri, firewall tetap diperlukan
Dengan dukungan IPv6 dari penyedia dan perangkat, sebuah perangkat dapat memiliki alamat global sendiri. IPv6 tidak mengharuskan NAT seperti pola berbagi satu IPv4 tadi. Akses masuk biasanya diatur melalui routing dan firewall, bukan dengan menyalin aturan port forwarding IPv4.
Memiliki alamat IPv6 global tidak berarti seluruh layanan bebas diakses. Firewall tetap perlu membatasi sambungan masuk. Aplikasi dan jaringan pihak yang mengakses juga harus mendukung IPv6; ketersediaan IPv6 tidak otomatis menyelesaikan kebutuhan dari jaringan yang hanya memiliki IPv4.
Rujukan: RFC 4864 tentang perlindungan jaringan IPv6 tanpa bergantung pada NAT
Mulai dari kebutuhan layanan, bukan membuka banyak port
Jika tujuannya administrasi perangkat, gunakan VPN dengan akses yang dibatasi untuk petugas yang berwenang. Jangan menjadikan panel router, remote desktop, atau halaman administrasi kamera sebagai layanan publik hanya karena tersedia menu port forwarding.
- Tentukan siapa yang perlu mengakses dan aplikasi apa yang digunakan. Akses dua orang staf berbeda kebutuhannya dengan website untuk pengunjung umum.
- Untuk layanan yang memang dibuka, gunakan TLS/HTTPS, autentikasi yang sesuai, dan pembaruan perangkat lunak. Buka hanya port yang diperlukan.
- Catat tujuan setiap aturan dan hapus aturan yang sudah tidak dipakai. Mintalah bantuan pengelola jaringan jika alur sambungannya belum jelas.
Port forwarding tidak menambah bandwidth paket dan tidak otomatis menurunkan ping. Fungsinya menentukan akses masuk ke layanan. Jika keluhannya WiFi lambat atau video tersendat, sampaikan gejalanya terlebih dahulu supaya pemeriksaan diarahkan ke penyebab yang tepat.
Permintaan yang jelas akan lebih mudah dibantu. Misalnya, Anda ingin dua staf membuka aplikasi kantor saat bekerja dari rumah, dan aplikasi tersebut sudah berjalan ketika dipakai di kantor. Ceritakan juga apakah ada router tambahan setelah modem. Informasi sederhana ini membantu tim memilih pendekatan yang sesuai, sebelum membahas nomor port atau perubahan konfigurasi. Anda tidak perlu menghafal semua istilah teknisnya terlebih dahulu.
Untuk kebutuhan di Jalabyte, hubungi JalaCare dengan menjelaskan layanan yang ingin diakses, perangkat yang digunakan, dan siapa pengaksesnya. Tim dapat memeriksa jenis sambungan serta pilihan yang tersedia. Ketersediaan IP publik, IP statis, IPv6, dan ketentuan biayanya perlu dikonfirmasi sesuai layanan Anda; artikel ini tidak menetapkan bahwa semua pelanggan menggunakan susunan jaringan yang sama.